
Ein Produkt von Dynavo · Early Access
Better Message Trace Die Nachrichtenablaufverfolgung von Exchange Online, über Monate und in Ihrer eigenen Datenbank.
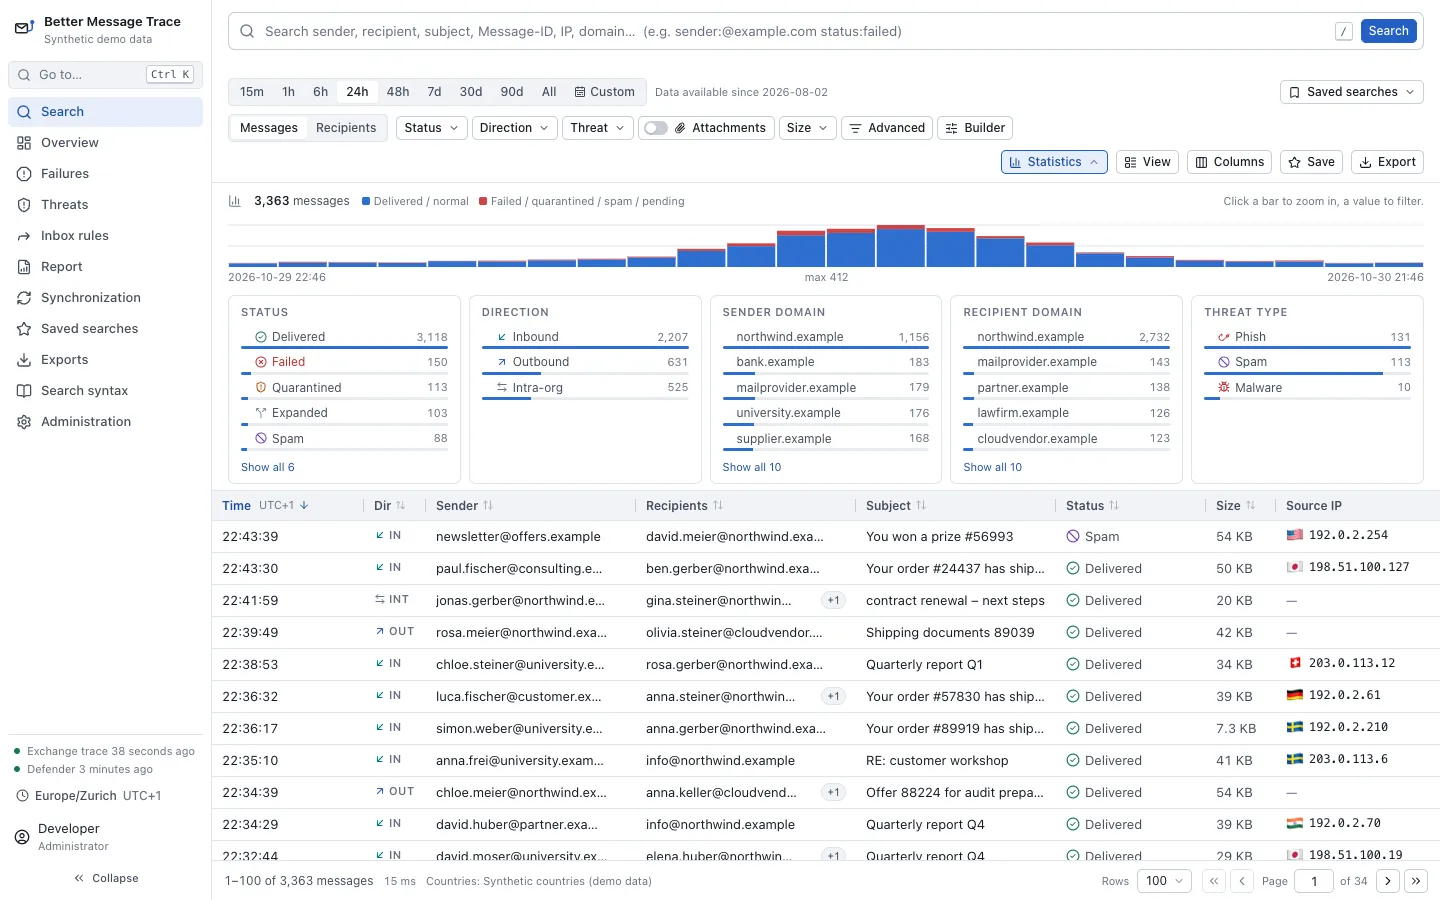
Better Message Trace kopiert die Nachrichtenablaufverfolgung von Exchange Online laufend in Ihre eigene PostgreSQL-Datenbank. Die IT durchsucht sie, ohne auf Microsoft zu warten, verfolgt jede Nachricht durch Exchange und sieht, was Defender mit ihr gemacht hat, so lange Sie die Daten behalten: als Standard 180 Tage, bei Microsoft sind es 90.
- Für Exchange Online
- Nur Metadaten, kein Postfachinhalt
- Selbst betrieben oder von uns
Warum
Die Fragen, die Mail-Administratoren jeden Tag beantworten.
Die Nachrichtenablaufverfolgung im Exchange Admin Center beantwortet sie, aber jede Suche wartet auf Microsoft, und ihr Verlauf endet nach 90 Tagen.
Better Message Trace hält eine eigene Kopie. Die Schnittstellen von Microsoft liest es nur im Hintergrund, so wartet eine Suche nie auf Microsoft und verbraucht nichts von den Anfragelimits bei Microsoft.
- Ist die Mail angekommen?
- Wer hat sie bekommen?
- Warum kam sie zurück?
- Wohin hat Defender sie gelegt?
Was es kann
Eine Nachricht nachschlagen und alle im Blick behalten.
Untersuchen
Verlauf über Monate
Hält die Nachrichtenablaufverfolgung als Standard 180 Tage, oder so lange Sie einstellen. Die von Microsoft reicht 90 Tage zurück; was Better Message Trace gespeichert hat, bleibt danach durchsuchbar.
Eine Suche, die mithält
Eine Abfragesprache und ein Filter-Baukasten, die dieselbe Abfrage bearbeiten, Vorschläge aus Ihren eigenen Mails beim Tippen, Zahlen nach Status, Richtung und Domain, gespeicherte und geteilte Suchen und ein Link zu jeder Suche.
from:@partner.example status:failed after:-24h Jede Nachricht in verständlichen Worten
Was geschehen ist, in einem Satz, etwa «Zurückgewiesen: Das Postfach des Empfängers ist voll», mit den Fakten dahinter und einer Zusammenfassung für das Ticket. Darunter die Schritte von Exchange auf einer Zeitachse, die Zeit dazwischen und die SMTP-Codes erklärt.
Die Sicht von Defender, wenn Sie es haben
Mit Defender for Office 365 Plan 2: die Bedrohungsbewertung, wohin die Nachricht ging, ZAP und andere Aktionen nach der Zustellung, Anhänge als Metadaten und URLs als Text, mit allen, die sie angeklickt haben. Wo Defender keine Daten hat, steht «unbekannt», nie «sauber».
Wo die Server stehen
Das Land und der Netzbetreiber jedes sendenden und empfangenden Servers, etwa «Microsoft Corporation (AS8075)», aus freien Dateien, die lokal gelesen werden. Keine Adresse geht an einen Onlinedienst.
Lücken gezeigt, nicht versteckt
Was importiert ist und ab wann, wie aktuell es ist und wo Microsoft drosselt. Eine Lücke im Verlauf wird gezeigt und nachgeholt, solange Microsoft die Daten noch hat.
Im Blick behalten
Eine Übersicht der Bedrohungen
Was Defender erkannt hat und was daraus wurde: noch in einem Posteingang, von ZAP entfernt, durch eine Zulassungsregel durchgelassen oder von innen gesendet. Mit den am meisten angegriffenen Personen und einer Abfrage, um in Defender weiterzumachen.
Ruf eines Absenders
Für eine Domain, eine Adresse oder einen sendenden Server: wann zuerst geschrieben wurde, an wen, die Bewertungen von Defender, SPF, DKIM und DMARC und Domains, die Ihre eigenen oder die Ihrer Partner nachahmen. Aus dem, was Ihr Tenant gesehen hat; nichts geht an einen fremden Dienst.
Quarantäne und Postfachaktivität
Aus dem Purview-Überwachungsprotokoll: wer eine Nachricht in der Quarantäne angesehen oder freigegeben hat, und, wenn ein Ermittler fragt, wer eine Nachricht in welchem Postfach geöffnet, verschoben oder gelöscht hat, freigegebene Postfächer eingeschlossen.
Posteingangsregeln und Weiterleitungen
Die Posteingangsregeln in jedem Postfach, einmal am Tag gelesen, und jede Änderung an Regeln und Weiterleitungen mit der Person, die sie gemacht hat. Regeln, die Mails nach aussen weiterleiten oder verstecken, werden markiert und können einen Alarm auslösen.
Alarme
In Teams, per Webhook oder per E-Mail: wenn Importe stehen, Verlauf verloren zu gehen droht oder die Lizenz abläuft, und wenn neue Mails zu einer Suche passen, etwa Phishing, das einen Posteingang erreicht hat.
Ein Monatsbericht
Ein Monat für Geschäftsleitung und Revision, verglichen mit dem Vormonat: wie viele Mails ankamen, was Defender abgefangen hat, was trotzdem durchkam und was aus der Quarantäne freigegeben wurde. Als PDF druckbar.
In der App
So sieht eine Untersuchung aus.
Die Bildschirmfotos zeigen die eingebauten, synthetischen Demodaten.
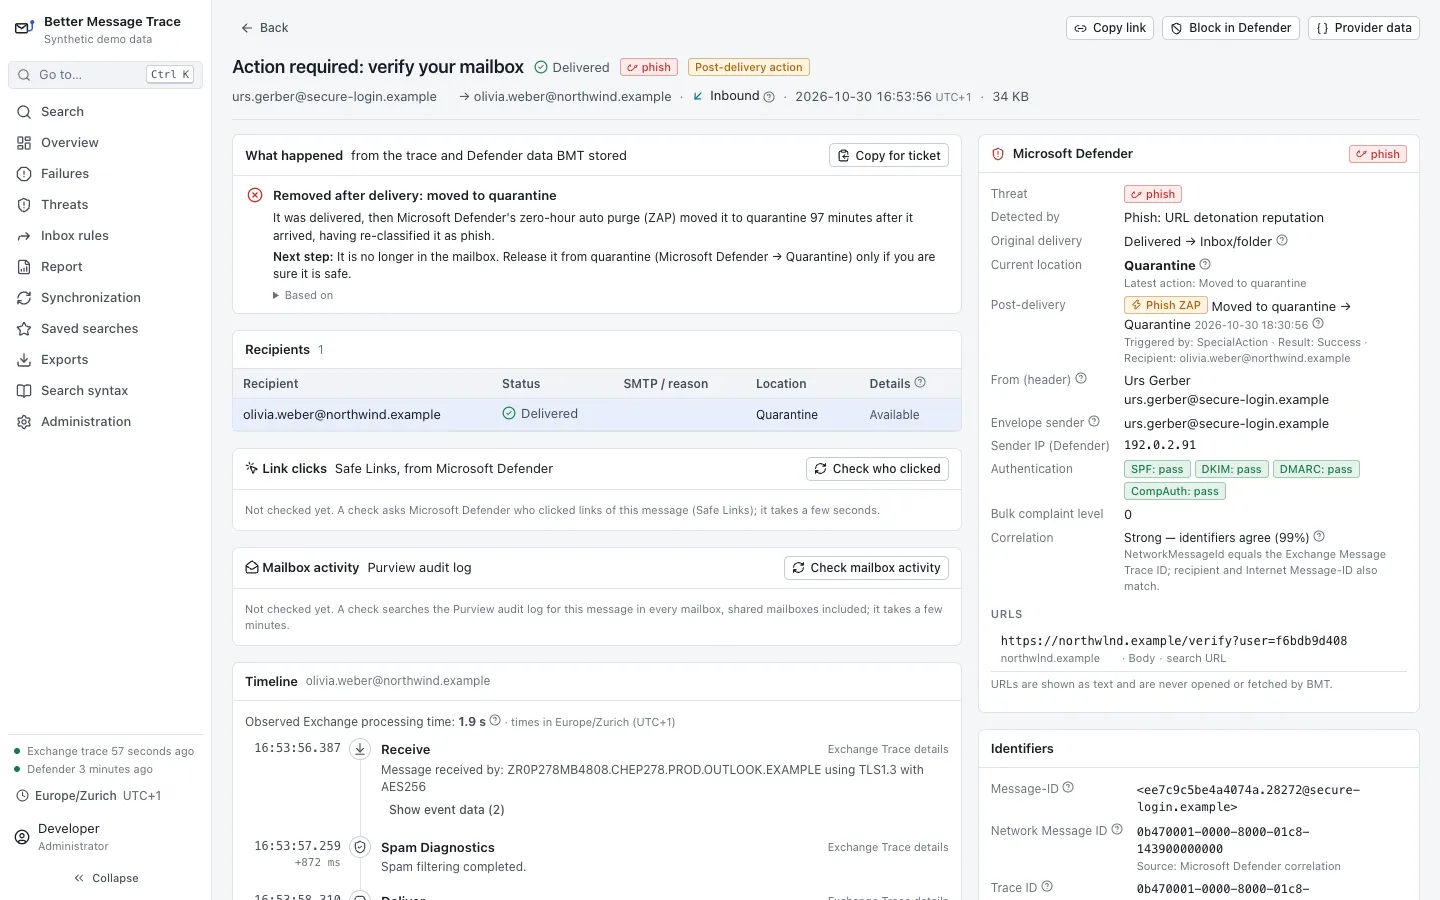
Eine Phishing-Nachricht, nach der Zustellung entfernt
Zuoberst, was geschehen ist, in verständlichen Worten: zugestellt, dann 97 Minuten nach dem Eingang durch ZAP von Defender in die Quarantäne verschoben, mit dem nächsten Schritt für den Helpdesk. Daneben die Bewertung von Defender, die Authentifizierung des Absenders und die URL der Nachricht als Text.
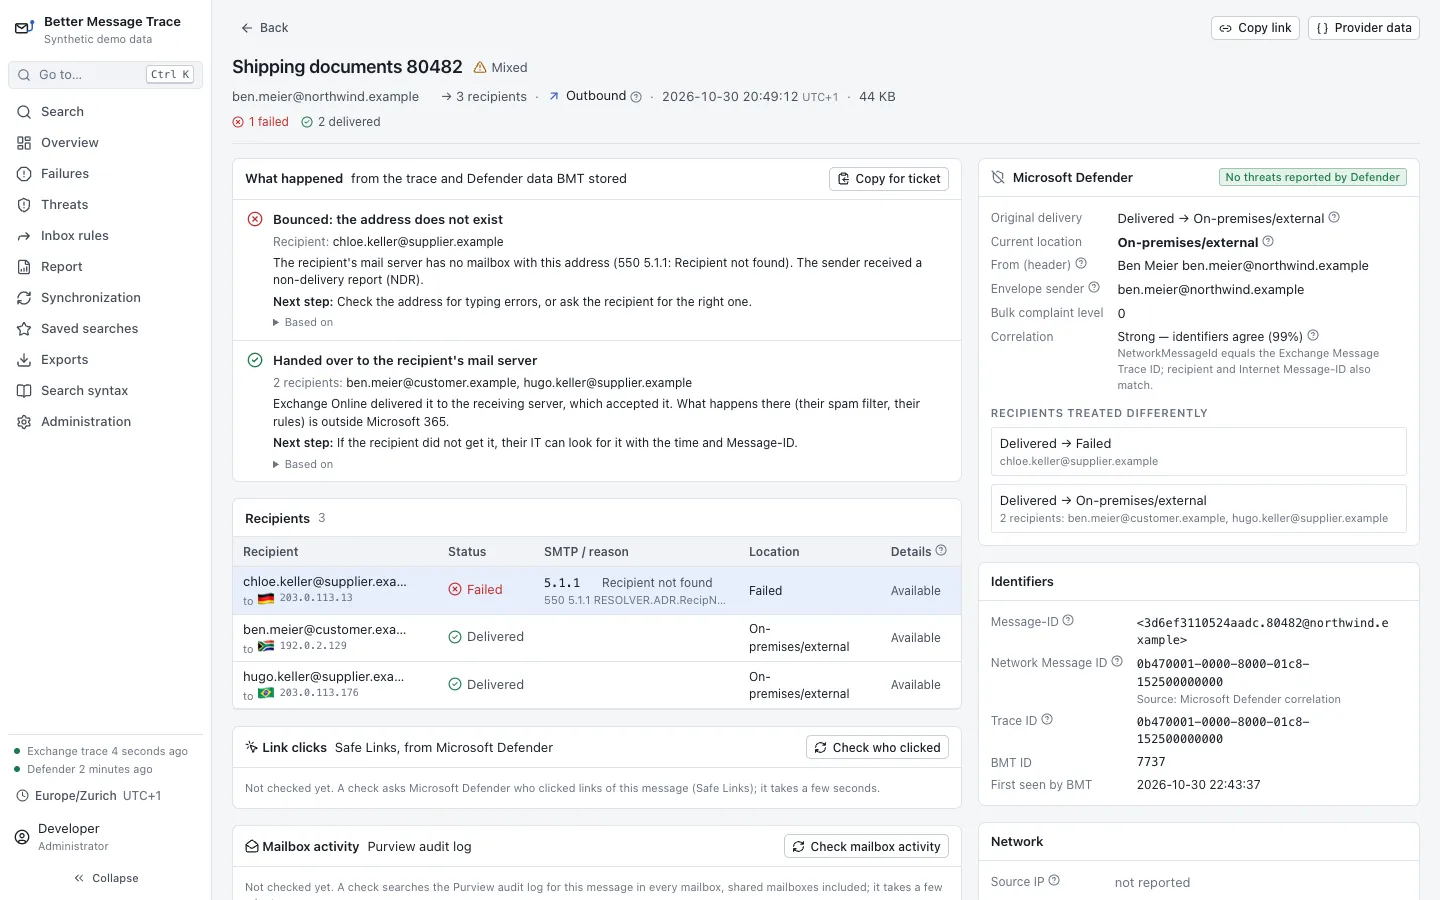
Eine Rückweisung, erklärt
Einer von drei Empfängern scheiterte mit 5.1.1: Die Adresse gibt es nicht. Die Seite sagt das in einem Satz, fasst die zwei Empfänger zusammen, deren Mailserver die Nachricht angenommen hat, und nennt zu jedem Ergebnis den nächsten Schritt, mit einer Zusammenfassung zum Kopieren ins Ticket.
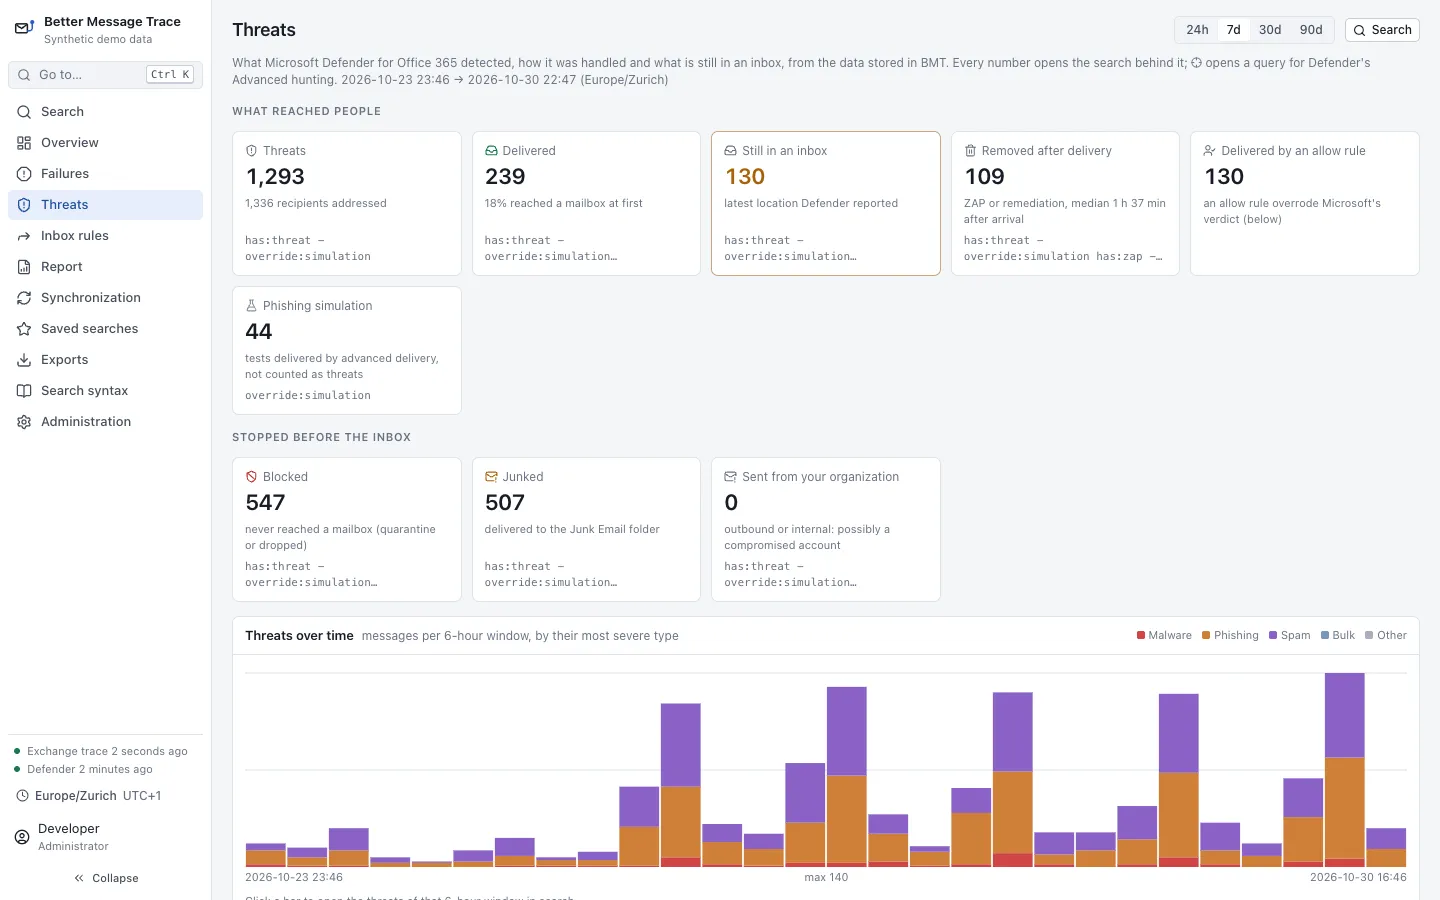
Was Defender abgefangen hat und was durchkam
Die Übersicht der Bedrohungen der letzten sieben Tage: wie viele ein Postfach erreicht haben, wie viele noch in einem Posteingang liegen, wie viele nach der Zustellung entfernt wurden und wie schnell, und wie viele eine Zulassungsregel durchgelassen hat. Jede Zahl öffnet die Suche dahinter.
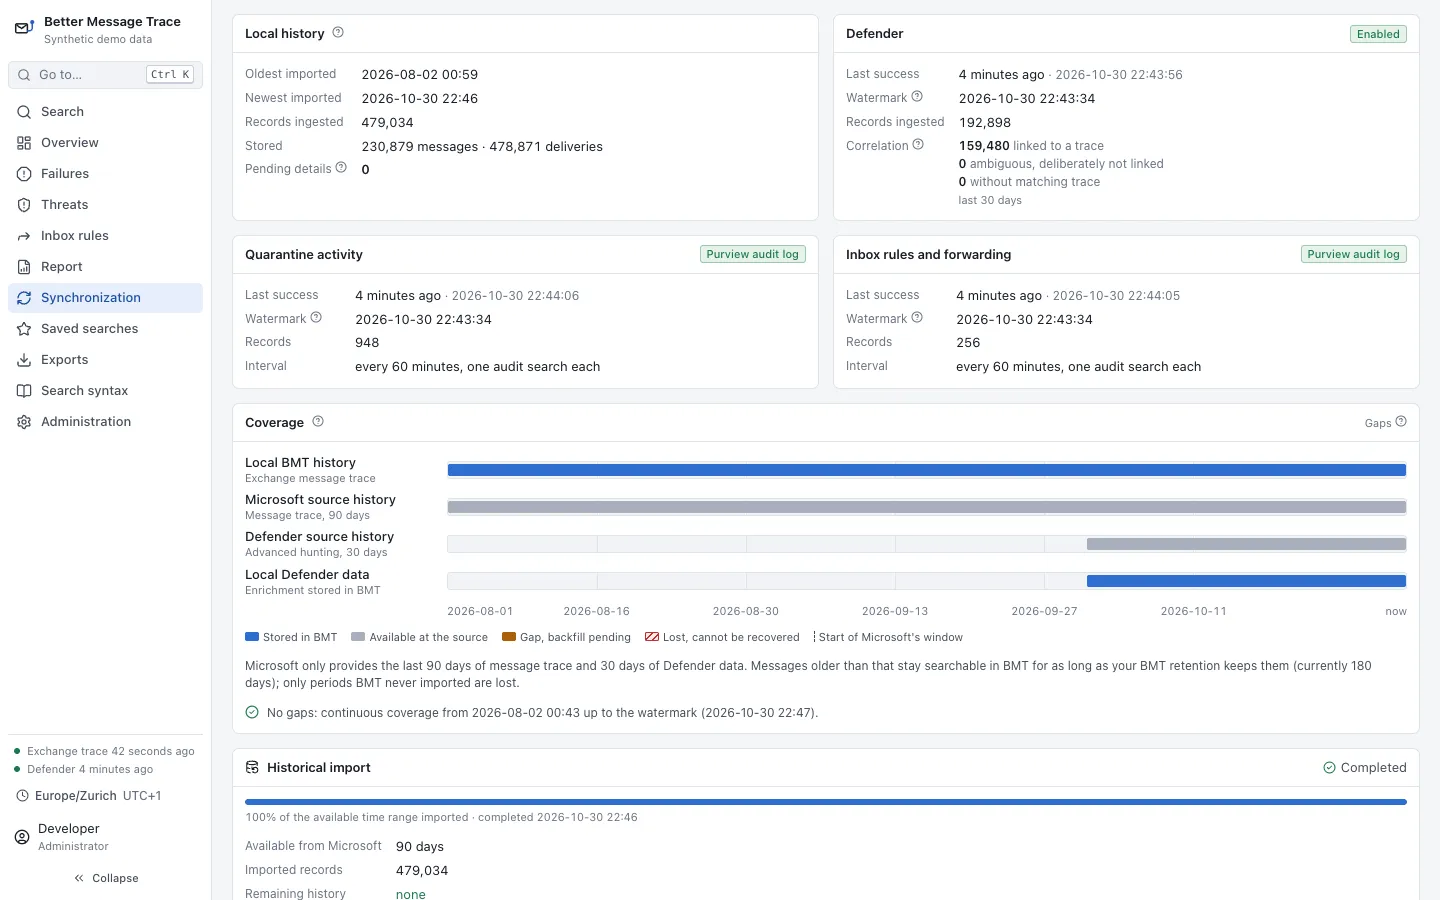
Was importiert ist
Die Abdeckung über die Zeit für Nachrichtenablaufverfolgung und Defender, neben dem, was Microsoft noch hat, und die Importe aus dem Überwachungsprotokoll. Eine Lücke wäre hier zu sehen und wird nachgeholt, solange Microsoft die Daten noch hat.
Datenschutz und Berechtigungen
Nur Metadaten, und nur die Berechtigungen, die es braucht.
Die Nachrichtenablaufverfolgung enthält Personendaten: wer wem wann worüber geschrieben hat. Better Message Trace behält davon nicht mehr als nötig, zeigt das Persönlichste nur Ermittlern, und Sie bestimmen, wie lange es etwas davon behält.
- Eine Berechtigung pro Funktion
- ExchangeMessageTrace.Read.All für den Anfang. Defender, das Überwachungsprotokoll und die Posteingangsregeln fügen je ihre eigene Leseberechtigung hinzu, und nur, wenn Sie sie einschalten. Mail.Read verlangt es nie.
- Kein Inhalt
- Adressen, Betreffe, Zeiten, Status, IP-Adressen der Mailserver und Grössen. Keine Nachrichtentexte, keine Anhänge, und es öffnet nie einen Link.
- Nichts geht anderswohin
- Länder, Netzbetreiber und der Ruf von Absendern kommen aus lokalen Dateien und Ihren eigenen Daten. Die Lizenz wird offline geprüft: Better Message Trace meldet sich nie bei uns und sendet keine Nutzungsdaten.
- Betreffe und URLs nach Ihrer Wahl
- Betreffe vollständig, als Hash mit eigenem Schlüssel oder gar nicht; URLs vollständig, nur als Hostname oder gar nicht.
- Drei Rollen
- Anmeldung mit Microsoft Entra ID als Administrator, Ermittler oder Leser. Wer einen Link angeklickt und wer was in einem Postfach getan hat, sehen nur Ermittler.
- Aufbewahrung und ein Audit-Log
- Wie lange jede Art von Daten bleibt, ist eine Einstellung. Das Audit-Log hält Anmeldungen, verweigerte Zugriffe und jede Änderung mit ihren Werten vorher und nachher fest.
So bekommen Sie es
Auf Ihren Servern oder unseren.
Auf Ihren Servern
Ein Container-Image und eine PostgreSQL-Datenbank, aus einem Installationspaket zu jeder Version, auf Ihren eigenen Servern oder in Ihrem Azure. Wir richten es mit Ihnen ein: die App-Registrierung in Entra ID, ihr Zertifikat und die Installation.
Von uns betrieben
Eine eigene Instanz für Ihren Tenant, in der Schweiz oder der EU, von uns betrieben und aktuell gehalten.
Support
Hilfe von denen, die es entwickeln, wenn eine Nachricht nicht getan hat, was Sie erwartet haben, oder die Daten von Microsoft nicht aufgehen.
Was es braucht
- Microsoft 365
- Exchange Online
- Defender, optional
- Defender for Office 365 Plan 2 oder Microsoft Defender XDR
- Audit-Funktionen, optional
- Microsoft Purview Audit (Standard)
- Auf Ihren Servern
- Docker und PostgreSQL 16 oder neuer
- Speicher
- Etwa 1–2 GB pro Million Empfängereinträge
- Lizenz
- Eine Lizenzdatei von uns, für Ihren Tenant
Better Message Trace ist im Early Access.
Der Kern ist fertig und mit synthetischen Daten in Millionen von Einträgen getestet. Auch die Schnittstelle von Microsoft Graph für die Nachrichtenablaufverfolgung ist neu, darum richten wir es mit Ihnen zusammen ein und schauen an, was Ihr Tenant zeigt. Schreiben Sie uns, wenn Sie es ausprobieren möchten.
Early Access anfragenBetter Message Trace ist ein eigenständiges Produkt von Dynavo. Es ist nicht mit Microsoft verbunden und wird von Microsoft weder unterstützt noch gesponsert. Microsoft, Microsoft 365, Exchange Online, Microsoft Entra und Microsoft Defender sind Marken der Microsoft-Unternehmensgruppe.